Обо всём - Как устроена регистрация и защита пользовательских аккаунтов ИИ-сервисов
Как устроена регистрация и защита пользовательских аккаунтов ИИ-сервисов
Создавая профиль на платформе с нейросетями, вы отдаете серверу не просто связку почты и пароля. К этому профилю сразу цепляются ваши рабочие промпты, исходники закрытого кода из корпоративных баз, платежные карты и лимиты на дорогие модели вроде Claude 3.5 Sonnet. Если злоумышленник перехватит доступ к аккаунту с подвязанным API-ключом, баланс на сотни долларов улетит в трубу буквально за пару часов ночного спам-парсинга. Именно поэтому регистрация здесь устроена куда жестче, чем на обычном форуме, и держится на стыке криптографии, фильтрации ботов и контроля сессий.
Идентификация, аутентификация и авторизация: базовые различия
Многие путают эти три шага, а ведь между ними лежит колоссальная разница. Сначала вы проходите идентификацию, когда вбиваете в поле логин, адрес почты или сканируете открытый ключ, чтобы сервер вообще понял, чью учетную запись доставать из базы. Следом запускается аутентификация, где система на деле проверяет подлинность гостя через секретный пароль, отпечаток пальца или физический токен. Наконец, срабатывает авторизация, которая и решает, пускать вас к генерации в GPT-4o или сначала потребовать оплатить корпоративный тариф. Когда разработчики пренебрегают четким разделением этих этапов, в логике платформы неизбежно всплывают дыры, через которые чужие диалоги утекают на сторону.
Архитектура создания учетной записи: этапы и валидация
Путь от первого клика до рабочего окна чата состоит из плотной цепочки проверок, где каждый шаг отсекает ботов и жуликов. Сначала браузер отдает введенные данные через зашифрованный туннель TLS 1.3, пока на входе WAF-фильтры вроде Cloudflare разбирают заголовки клиента, проверяя репутацию IP-адреса и отпечаток браузера. Дальше сервер обязан убедиться, что адрес почты принадлежит живому человеку, для чего отправляет письмо с криптографическим токеном или коротким кодом. Ни одна вменяемая платформа давно не хранит пароли открытым текстом, а прогоняет их через ресурсоемкие алгоритмы Argon2id или bcrypt с уникальной солью, заставляя процессор тратить ощутимое время на каждый хеш. Когда все сходится, бэкенд выписывает сессионный токен JWT и прячет его в защищенную куку с жесткими флагами HttpOnly и SameSite, чтобы сторонние скрипты не могли утащить активный вход.
Подтверждение электронной почты и телефонного номера
Электронный ящик остается главным якорем учетной записи, куда прилетают чеки и ссылки сброса доступа, поэтому платформы строго настраивают цифровые подписи DKIM и записи SPF ради защиты системных писем от подделки. С мобильными номерами https://didvirtualnumbers.com/virtual-number-for-chat-gpt/ все куда сложнее: тот же номер для ChatGPT и OpenAI сервисы долго требовали лишь ради сдерживания ферм, фармящих бесплатные токены. Только вот передача кодов через обычные сотовые вышки уже давно признана сомнительной затеей в стандартах NIST SP 800-63-4. Перехватить короткую смску через перевыпуск дубликата SIM-карты в салоне связи или дыры в протоколе SS7 для подготовленного мошенника не составляет особого труда. Из-за этого разработчики постепенно отходят от телефонных проверок в сторону аппаратных ключей и независимых приложений.
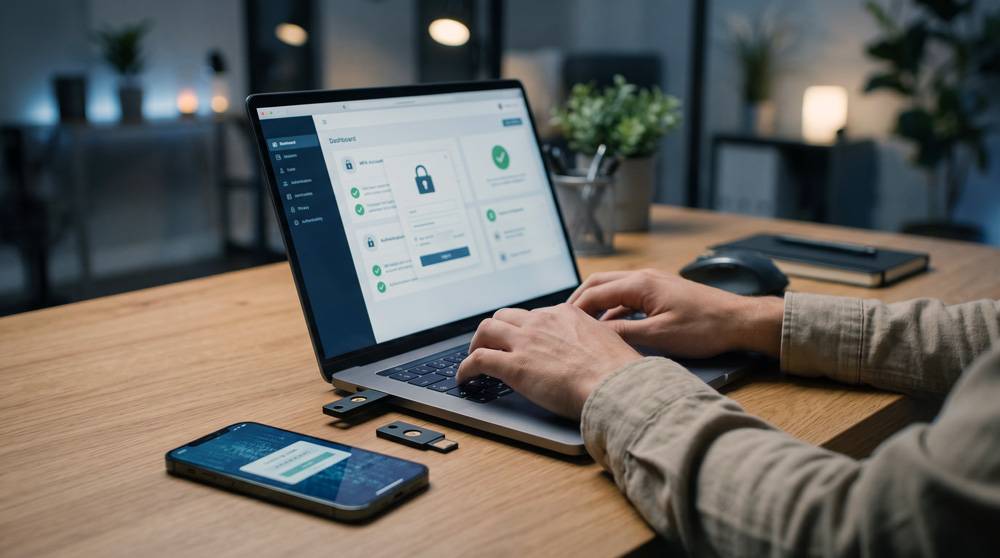
Настройка многофакторной аутентификации и использование аппаратных ключей безопасности (FIDO2/WebAuthn) для надежной защиты учетных записей в ИИ-платформах.
Многофакторная аутентификация: уровни защиты и технологии
Когда к паролю добавляется второй барьер, злоумышленнику уже недостаточно просто купить старую базу утечек. Безопасность строится на комбинации того, что пользователь держит в памяти, физического владения доверенным устройством вроде смартфона и неотъемлемой биометрии лица или пальца. Обычная связка из логина и пароля ломается на раз, тогда как второй рубеж срезает почти весь массовый автоподбор.
Метод аутентификации
Класс фактора
Устойчивость к фишингу
Зависимость от сотовой связи
Удобство пользователя
Пароль + SMS-код
Память плюс мобильный канал
Слабая из-за перехвата через прокси-страницы
Требует устойчивого сигнала оператора
Привычно, но долго ждать входящее сообщение
TOTP-приложения вроде Aegis или Google Authenticator
Память плюс программный генератор кодов
Средняя, ведь одноразовый код еще можно успеть перепечатать
Работает автономно в авиарежиме
Требуется разблокировать телефон и перенести шесть цифр
Push-уведомления на экран
Память плюс привязанный смартфон
Средняя с риском случайного подтверждения под спам-атакой
Нужен стабильный мобильный интернет
Нажатие одной кнопки подтверждения
Ключи Passkeys по протоколу WebAuthn
Владение физическим чипом плюс биометрия
Абсолютная стойкость благодаря криптографической привязке к домену
Сеть оператора не требуется вовсе
Мгновенный вход по касанию сенсора
Технология Passkeys и стандарт WebAuthn: беспарольный вход
Беспарольный доступ полностью ломает привычные схемы мошенников, так как здесь вообще нет общего пароля, который можно подсмотреть или выманить. Консорциум W3C вместе с альянсом FIDO собрали открытый стандарт WebAuthn, задействующий асимметричную криптографию на уровне кремния. При привязке ключа защищенный чип внутри ноутбука или телефона генерирует пару из закрытого и открытого ключей. Сервер забирает себе только публичную половину, а приватная часть намертво запирается внутри изолированного сопроцессора под защитой сканера пальца. Когда вы авторизуетесь, сервер кидает случайную числовую задачу, устройство подписывает ее скрытым ключом прямо внутри микросхемы и отдает готовую подпись. Перехватить такой вход невозможно, ведь браузер проверяет точный адрес в адресной строке и наотрез отказывается активировать связку, если пользователя занесло на фишинговый клон-домен.
Смартфон как ключевой узел цифровой идентификации
Современный телефон превратился в полноценный сейф, который заменил нам охапку пластиковых токенов и блокнотов. Операционные системы iOS и Android изолируют криптографию от обычных программ в отдельных аппаратных зонах. Автономные генераторы по алгоритму RFC 6238 рассчитывают шестизначные коды прямо на лету каждые 30 секунд, не отправляя наружу ни байта. При этом облачные сервисы Apple и Google умеют аккуратно синхронизировать сохраненные ключи между планшетом и рабочим компьютером через сквозное шифрование. Сервер авторизации видит только криптографический ответ от сканера отпечатка, но сам рисунок папиллярных линий никогда не улетает по проводам в чужие базы данных.
Угрозы безопасности аккаунтов в экосистеме искусственного интеллекта
Учетки к нейросетям стали желанной добычей, ведь взломщик получает доступ к переписке топ-менеджеров, коммерческим тайнам и корпоративным балансам. Для захвата сессий атакующие поднимают обратные прокси вроде Evilginx, встающие между человеком и сервисом, чтобы налету стянуть и пароль, и свежий код двухфакторки. Нередко в ход идет тупой перебор паролей по утекшим базам из других сервисов, ведь люди до сих пор ставят одинаковые комбинации на десятки сайтов. Куда опаснее инфостилеры, которые выгребают файлы cookies прямо из системных папок браузера на зараженном ПК, позволяя войти в личный кабинет вообще без ввода учетных данных. А начинающие разработчики и вовсе умудряются случайно загрузить рабочий токен от OpenAI или Anthropic в публичный коммит на GitHub, открывая двери к платному API всем желающим.
Управление сессиями и безопасное восстановление доступа
Грамотная архитектура сессий быстро выбивает почву из-под ног взломщика, даже если кука все-таки утекла. Инженеры делят токены на две части, выдавая короткоживущий access token на 5 или 10 минут и закрывая долгосрочный refresh token в надежном хранилище с обязательной ротацией при каждом запросе. В интерфейсе пользователя всегда должна висеть наглядная таблица активных устройств с указанием города, типа браузера и кнопкой моментального сброса всех остальных входов. Механизм восстановления пароля обязан выдавать нейтральный ответ без подтверждения наличия адреса в системе, а сама ссылка обязана сгорать за 15 минут и намертво аннулировать все старые авторизации на подключенных гаджетах. Одноразовые аварийные коды, которые сервис показывает при первичной настройке, стоит сразу распечатать или спрятать в зашифрованный менеджер, иначе при поломке экрана телефона доступ к рабочим проектам пропадет окончательно.
Защита персональных данных и корпоративной информации в ИИ-сервисах
Отправляя рабочий документ в окно чата, вы рискуете слить информацию в будущую обучающую выборку компании-разработчика. Европейский регламент GDPR и здравый смысл требуют строго проверять вкладку с настройками данных и вовремя выключать галочки согласия на дообучение моделей на ваших промптах. Для коммерческих задач безопаснее подключать корпоративные подписки или работать через официальный API, где разработчики юридически гарантируют изоляцию данных клиента. Ни в коем случае нельзя заливать в диалоги паспортные данные, номера банковских договоров или приватные ключи сертификатов, а также полезно регулярно вычищать сторонние пользовательские плагины, которые под шумок вычитывают историю запросов.
Практический чек-лист: обеспечение безопасности учетной записи
Для спокойной работы с языковыми моделями стоит сразу закрыть базовые технические бреши. Замените короткие комбинации на сложный псевдослучайный пароль длиной от 16 знаков через надежный генератор. Если сервис поддерживает протокол WebAuthn, без раздумий включайте вход по отпечатку или лицу вместо ручного ввода символов. Отключите получение кодов через SMS в пользу автономных приложений вроде 2FAS или Aegis. Распечатайте резервные коды восстановления и уложите лист в защищенный кейс или офлайн-хранилище. Обязательно проверьте параметры профиля и снимите согласие на использование ваших промптов для обучения следующих поколений сетей. И заведите привычку хотя бы раз в месяц заглядывать в список подключенных сессий, чтобы вовремя отвязать забытые ноутбуки и старые вкладки.